结合背景的网络情报
关联公开且获授权的来源、威胁信号、技术手段及范围内资产。区分背景信号与有证据支持的发现。
网络情报连接技术细节与企业关切。
在同一决策流程中关联暴露面、威胁与业务风险。保留支撑每项发现的证据,并将分析转化为优先事项、建议和行动报告。
适用于安全、风险与管理团队。
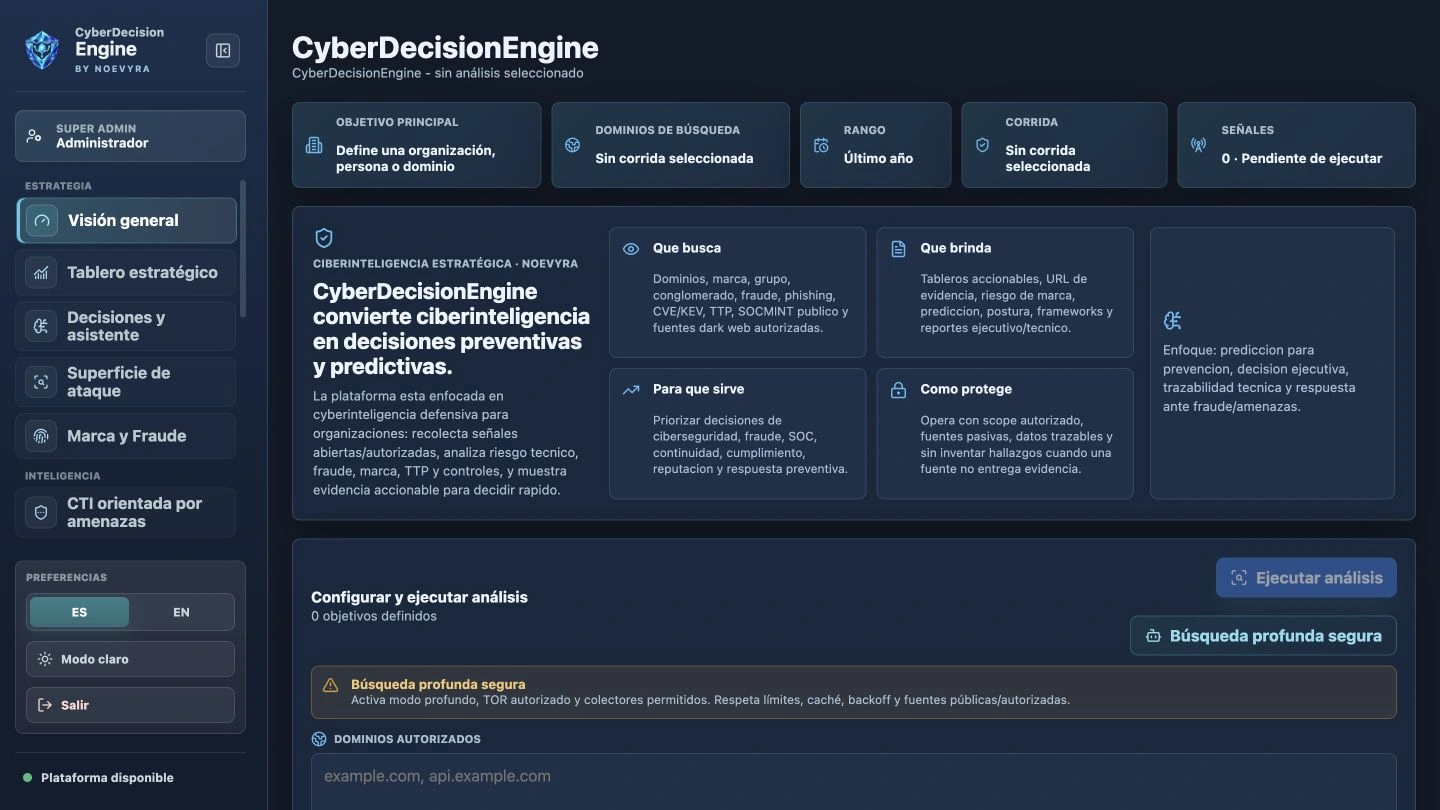
聚焦于组织真正相关的审查事项。
保留证据、解读与行动之间的关联。
连接分析人员与管理层的沟通。
能力
整合情报、风险与可追溯性:了解暴露了什么、为何重要以及应优先采取什么行动。
关联公开且获授权的来源、威胁信号、技术手段及范围内资产。区分背景信号与有证据支持的发现。
分别评估严重性、合理性、影响、置信度和控制措施,并查看附有证据与限制的固有风险和剩余风险。
探索外部攻击面、品牌、欺诈、虚假信息和 AI 安全;在有依据时按 IT、IoT、IIoT 和 OT 对证据分类。
关联发现、情景与建议。将统一背景用于仪表板、管理层与技术报告以及 JSON/CSV 导出。
访问按组织角色和权限管理。通过身份验证器应用、二维码或手动密钥配置 MFA。
平台内览
探索平台:从证据来源到其与威胁、控制措施和业务决策之间的关联。放大视图,了解工作流程。
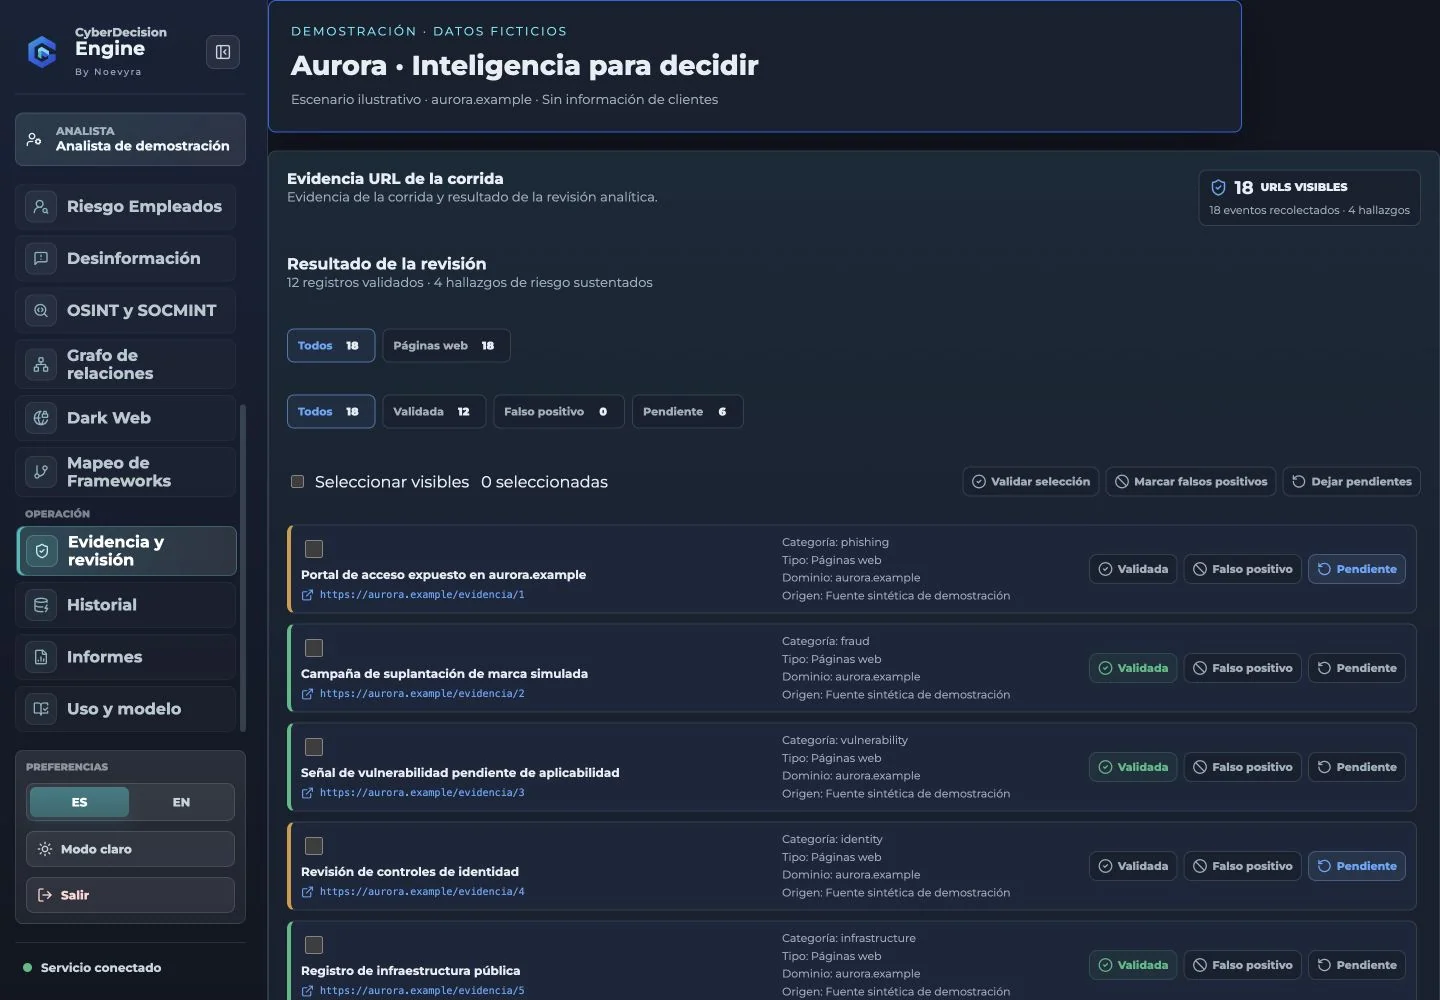
查看来源、状态及其与范围的关系。信息保留背景,供分析人员审查。
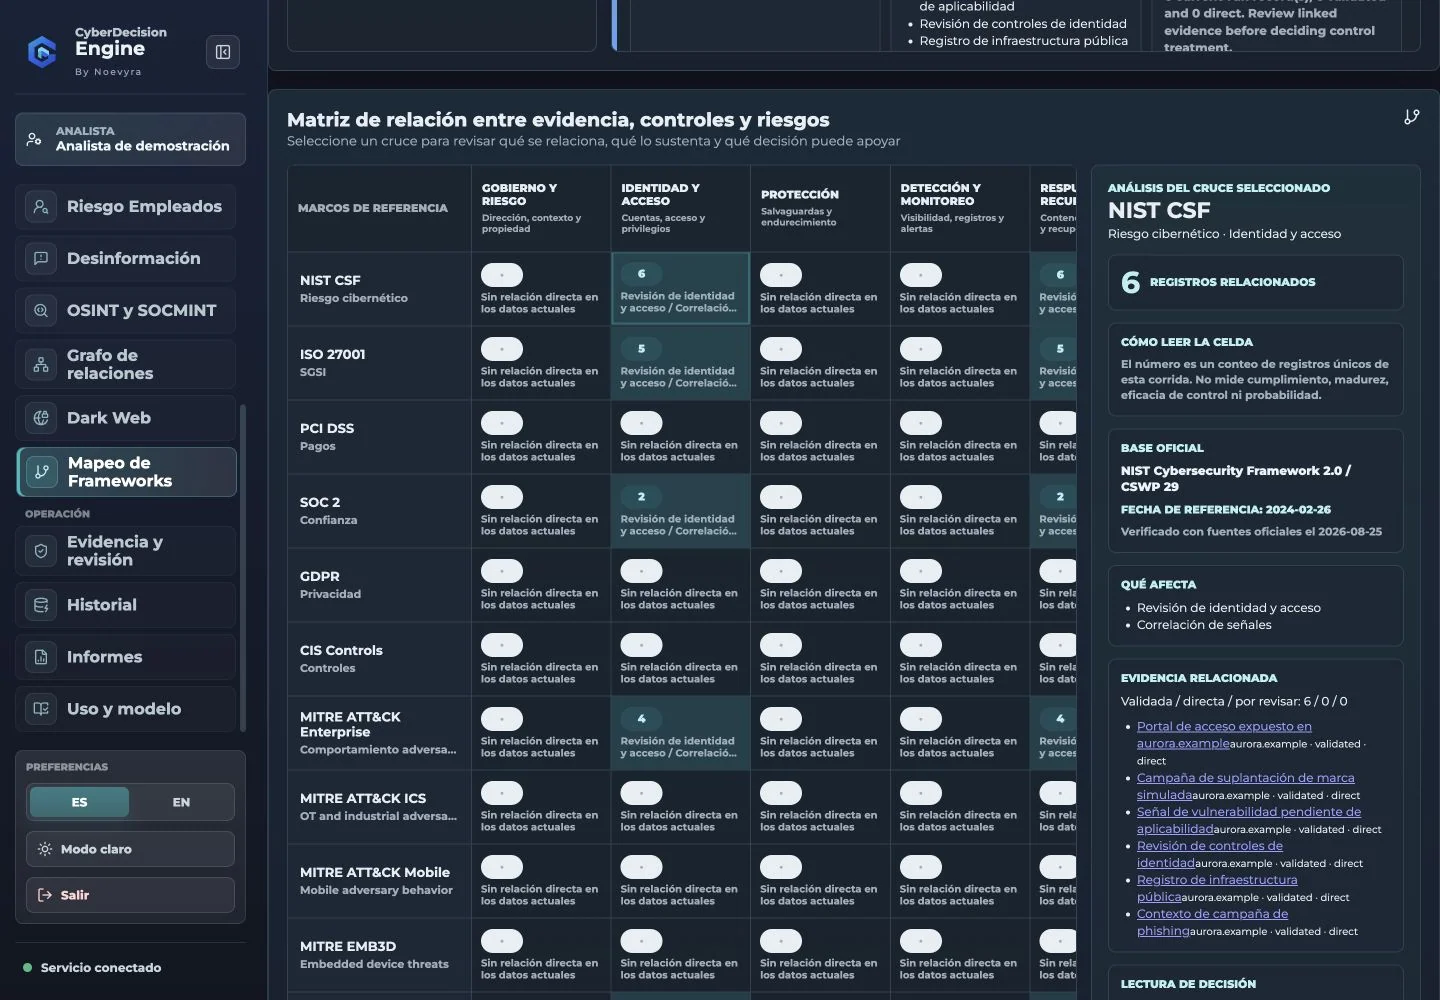
将证据关联至技术手段、控制措施与风险领域。映射可为审查提供方向,但不等同于认证。
P-CIDER 方法
CyberDecisionEngine 实施 NOEVYRA 的 P-CIDER 方法,将网络情报、证据和业务风险关联起来,为战略决策提供依据。
主张 → 证据 → 解读 → 局限 → 决策 → 结项
定义组织、范围与授权。
查询来源并保留其限制。
关联并审查证据。
为相关情景提供依据。
评估影响、置信度与风险。
指导行动并复核其完成情况。
连接不同领域的参考框架
依据可用证据将各框架作为分析参考。纳入这些框架不代表认可、认证或自动符合要求。
面向你的组织
关联信号、技术手段和公开攻击面,为调查与处置提供方向。
依据清晰呈现的证据与限制审查情景、控制措施和优先事项。
通过管理报告了解暴露面、影响及建议采取的行动。
企业演示
申请演示,与团队一起了解平台。如果你已了解产品,也可以直接咨询组织许可与价格。
此申请不会创建账户,也不代表购买。
已有访问权限?登录平台 ↗该平台将技术发现与威胁、控制措施、情景及业务影响结合起来。其特点是完整追踪决策,并运用 P-CIDER 将证据转化为安全、风险及管理团队均可审查的优先事项。
在约定范围内使用公开且获授权的来源。数据可用性取决于配置、集成和权限。每项分析都会保留其来源限制。
不会。信号压力指数并非经过校准的攻击概率。框架映射用于指导分析,不代表认证,也不保证合规。
你可以申请演示,或通过电子邮件直接咨询许可与价格。NOEVYRA 团队会了解组织范围,并为你介绍企业方案。