Ciberinteligencia con contexto
Relaciona fuentes públicas y autorizadas, señales de amenazas, técnicas y activos del alcance. Distingue una señal de contexto de un hallazgo sustentado.
Ciberinteligencia que conecta lo técnico con lo que importa a tu empresa.
Conecta exposición, amenazas y riesgo de negocio en un mismo proceso de decisión. Conserva la evidencia que sostiene cada hallazgo y transforma el análisis en prioridades, recomendaciones e informes para actuar.
Para equipos de seguridad, riesgo y dirección.
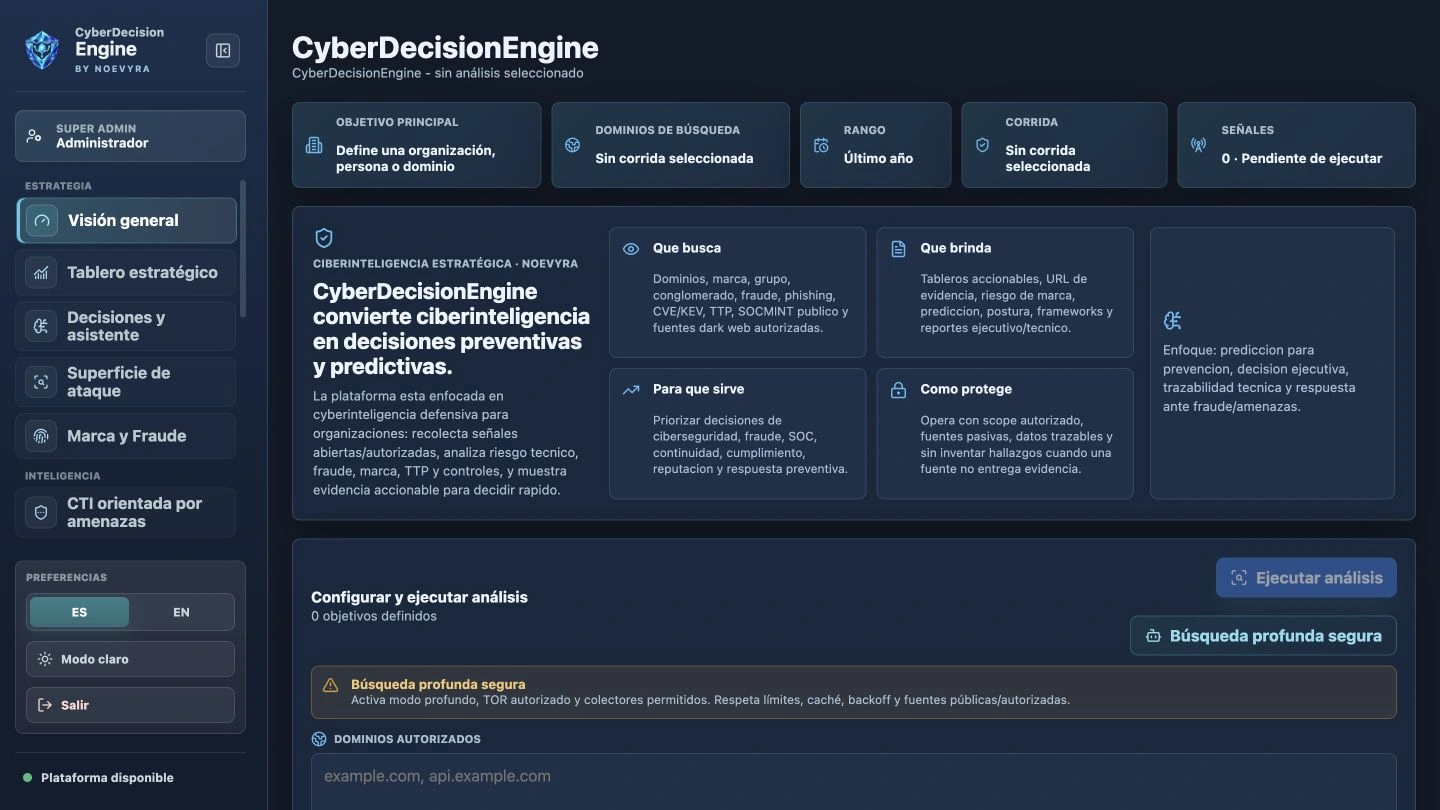
Enfoca la revisión en lo relevante para tu organización.
Conserva el vínculo entre evidencia, interpretación y acción.
Conecta la conversación del analista con la de dirección.
CAPACIDADES
Inteligencia, riesgo y trazabilidad integrados: conoce qué está expuesto, por qué importa y qué acción tiene prioridad.
Relaciona fuentes públicas y autorizadas, señales de amenazas, técnicas y activos del alcance. Distingue una señal de contexto de un hallazgo sustentado.
Separa severidad, plausibilidad, impacto, confianza y controles. Consulta riesgo inherente y residual con sus evidencias y limitaciones.
Explora superficie externa, marca, fraude, desinformación y seguridad de IA; clasifica evidencia en IT, IoT, IIoT y OT cuando existe sustento.
Conecta hallazgos, escenarios y recomendaciones. Lleva el mismo contexto a tableros, informes ejecutivos y técnicos, y exportaciones JSON/CSV.
El acceso se organiza por roles y permisos de organización. Configura MFA con una aplicación autenticadora mediante código QR o clave manual.
DENTRO DE LA PLATAFORMA
Explora la plataforma: desde la procedencia de cada evidencia hasta su relación con amenazas, controles y decisiones de negocio. Amplía las vistas para conocer el flujo de trabajo.
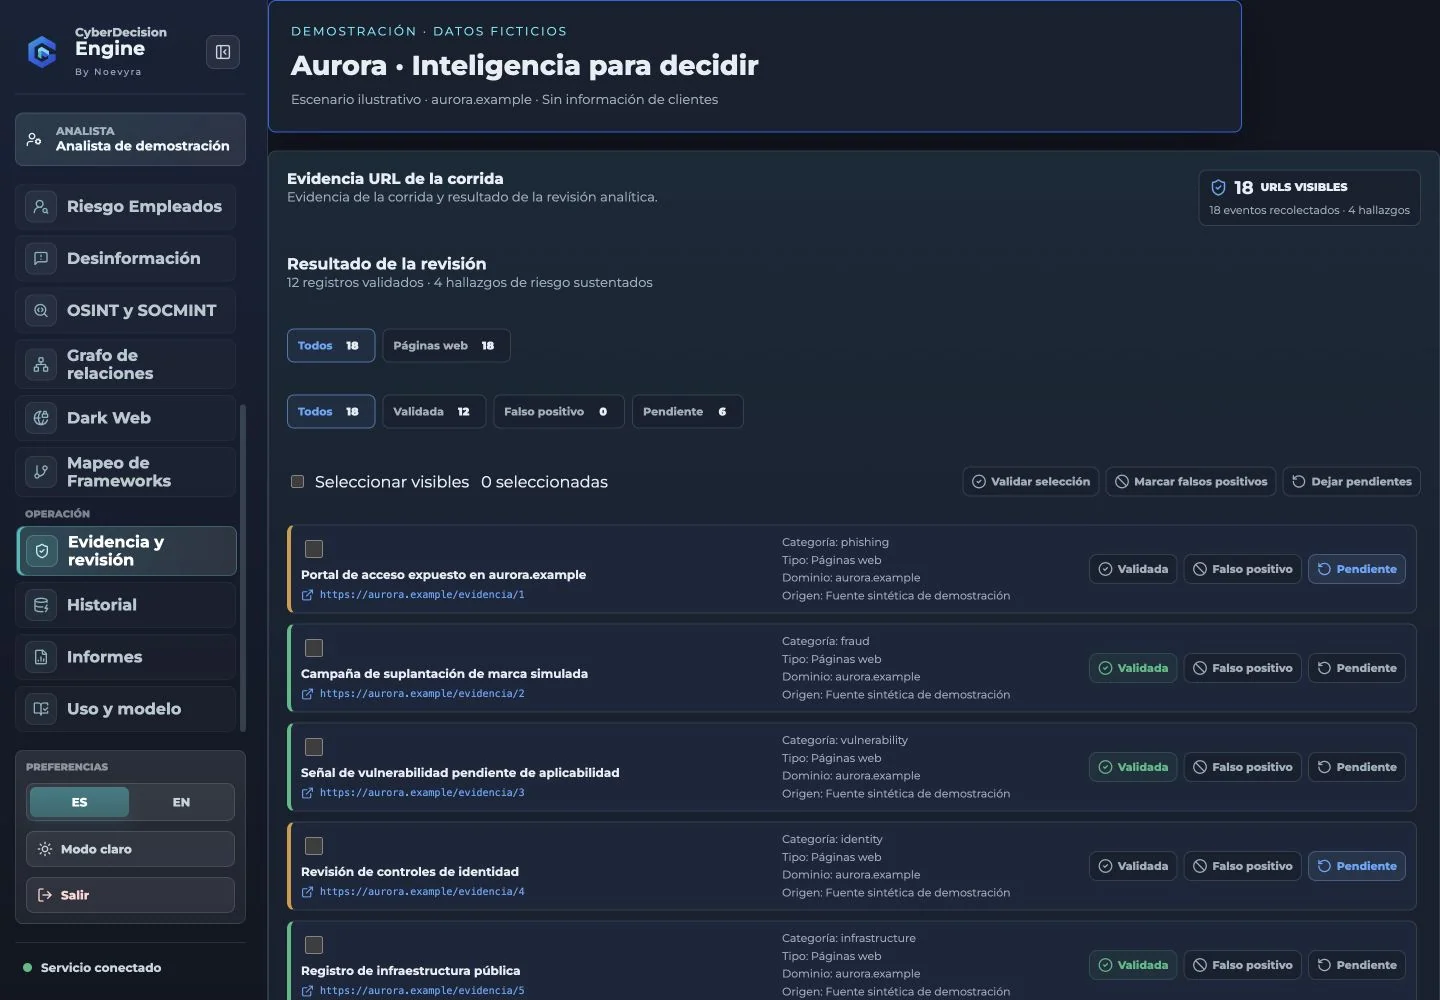
Consulta procedencia, estado y relación con el alcance. La información conserva su contexto para la revisión del analista.
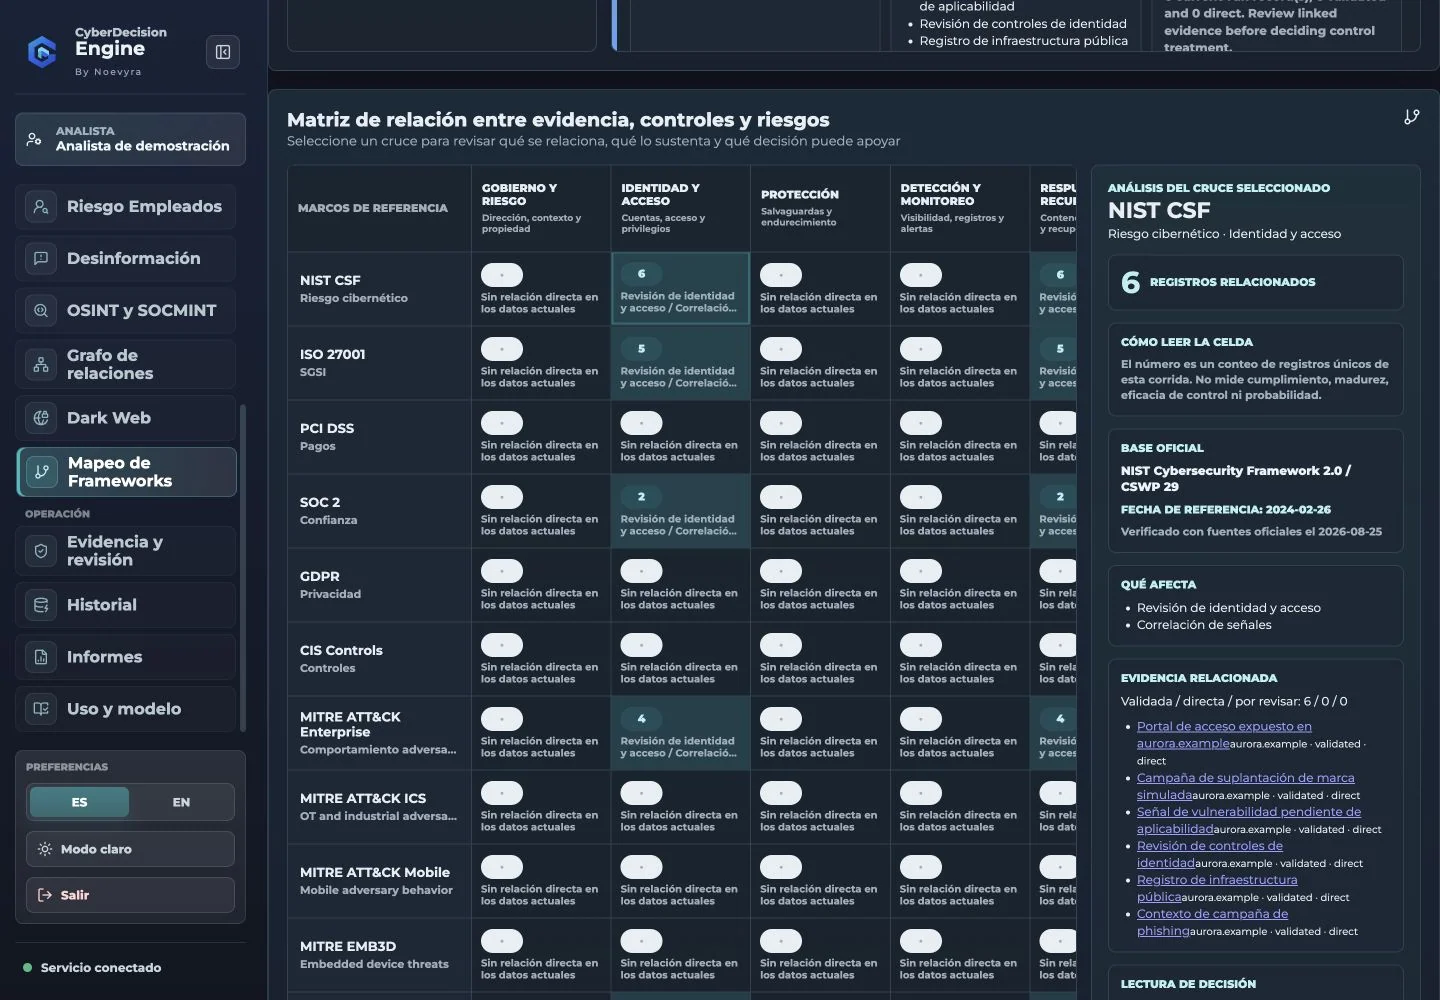
Relaciona la evidencia con técnicas, controles y ámbitos de riesgo. Un mapeo ayuda a orientar la revisión; no equivale a una certificación.
MÉTODO P-CIDER
CyberDecisionEngine implementa P-CIDER, el método de NOEVYRA que conecta ciberinteligencia, evidencia y riesgo de negocio para sustentar decisiones estratégicas.
Afirmación → Evidencia → Interpretación → Limitación → Decisión → Cierre
Define organización, alcance y autorización.
Consulta fuentes y conserva sus límites.
Relaciona y revisa la evidencia.
Sustenta los escenarios relevantes.
Evalúa impacto, confianza y riesgo.
Orienta acciones y revisa su cierre.
REFERENCIAS QUE CONECTAN DISCIPLINAS
Marcos utilizados como referencias analíticas según la evidencia disponible. Su inclusión no implica aval, certificación ni cumplimiento automático.
PARA TU ORGANIZACIÓN
Relaciona señales, técnicas y superficie pública para orientar la investigación y el tratamiento.
Revisa escenarios, controles y prioridades con evidencia y limitaciones visibles.
Comprende la exposición, las implicaciones y las acciones propuestas mediante informes ejecutivos.
DEMO EMPRESARIAL
Solicita una demostración para explorar la plataforma con tu equipo. Si ya conoces el producto, también puedes consultar directamente las licencias y costos para tu organización.
La solicitud no crea una cuenta ni implica una compra.
Consultar licencias y costos ↗
¿Ya tienes acceso? Ingresar a la plataforma ↗Integra los hallazgos técnicos con amenazas, controles, escenarios e impacto de negocio. Su diferencial es la trazabilidad completa de la decisión y el uso de P-CIDER para convertir evidencia en prioridades que seguridad, riesgo y dirección pueden revisar.
Fuentes públicas y autorizadas dentro de un alcance acordado. La disponibilidad depende de la configuración, las integraciones y los permisos. Cada análisis conserva las limitaciones de sus fuentes.
No. Los índices de presión de señales no son probabilidades calibradas de ataque. Los mapeos de marcos orientan el análisis y no representan una certificación ni garantizan cumplimiento.
Puedes solicitar una demo o consultar directamente licencias y costos por correo. El equipo de NOEVYRA conocerá el alcance de tu organización y te orientará sobre las opciones empresariales.